Ihre Kunden vertrauen Ihnen. So sorgen wir dafür, dass es so bleibt.
Die Maßnahmen, die es in IsTyping heute gibt, klar beschrieben – nicht mehr.
IsTyping hat keine Sicherheitszertifizierungen (etwa SOC 2 oder ISO 27001). Alles auf dieser Seite ist eine überprüfbare Eigenschaft des Produkts, kein Siegel.
Sicherheitsmaßnahmen
Konten und Anmeldung
- Passwörter als scrypt-Hashes gespeichert, nie lesbar.
- Zwei-Faktor-Anmeldung (TOTP) mit zehn einmal verwendbaren Wiederherstellungscodes; Sperre mit wachsender Wartezeit nach fünf falschen Codes.
- Bei sensiblen Aktionen – API-Tokens, Secrets, Änderung von E-Mail-Adresse oder Passwort – bestätigen Sie erneut Ihre Identität.
- Single Sign-on mit Google oder jedem Anbieter für OpenID Connect (Authorization Code Flow mit PKCE). Inhaber können für ihr Team Zwei-Faktor oder ihr eigenes SSO vorschreiben.
Sitzungen und Web-App
- Das Sitzungscookie ist HttpOnly, SameSite=Lax und unter HTTPS Secure; Änderungen müssen vom eigenen Origin der App kommen.
- Eine strikte Content-Security-Policy; die App lässt sich nicht in Frames einbetten und schaltet Content-Sniffing ab.
- Anmeldung, Registrierung und die Endpunkte des Chat-Widgets sind pro IP-Adresse ratenbegrenzt.
Trennung zwischen Kunden
- Die Daten jedes Workspace werden über dessen eigene ID abgefragt; Ressourcen eines anderen Workspace antworten mit „nicht gefunden“.
- Rollen (Inhaber, Admin, Agent) legen fest, wer Einstellungen, Team und Integrationen ändern darf.
- Automatisierte Tests prüfen die Trennung an der API und an den Echtzeitverbindungen.
Secrets und Zugangsdaten
- Gespeicherte Zugangsdaten von Integrationen – WHMCS, Mailserver, Messaging-Anbieter, KI-Schlüssel – sind mit AES-256-GCM verschlüsselt und lassen sich nur ersetzen, nie wieder auslesen.
- API-Tokens werden als Hashes gespeichert und nur einmal angezeigt; Secrets, Teamverwaltung und das Löschen eines Workspace bleiben für sie unerreichbar.
- Ausgehende Webhooks sind signiert (HMAC-SHA256 mit Zeitstempel).
Das Chat-Widget
- Text von Besuchern wird immer als Text angezeigt, nie als HTML.
- Uploads sind auf 10 MB begrenzt, werden unter Zufallsnamen gespeichert und als Download ausgeliefert, sofern es kein sicheres Bildformat ist.
- Die Identität lässt sich mit einer Signatur Ihres Servers nachweisen; Integrationen wie WHMCS zeigen private Daten nur für verifizierte Besucher.
- Interne Notizen und Verlaufsereignisse werden nie an Besucher gesendet.
Co-Browsing
- Vor dem Zusehen wird der Besucher standardmäßig gefragt, und eine Leiste mit „Freigabe beenden“ bleibt die ganze Sitzung über sichtbar.
- Passwortfelder sind immer maskiert; alle Eingaben lassen sich maskieren. Das Widget selbst wird nie aufgezeichnet.
- Die Fernsteuerung ist standardmäßig aus, fragt immer nach, endet beim ersten Tastendruck oder Klick des Besuchers und erreicht nie Passwörter, Zahlungsfelder oder Datei-Uploads. Getippter Text wird nie gespeichert.
Werkzeuge für die Anfragen, die kommen werden.
Sie entscheiden, was mit den Daten Ihrer Kunden geschieht; IsTyping gibt Ihnen die Werkzeuge dafür.
- Auskunft: alles zu einer Person als ZIP exportieren, mit lesbarer Zusammenfassung.
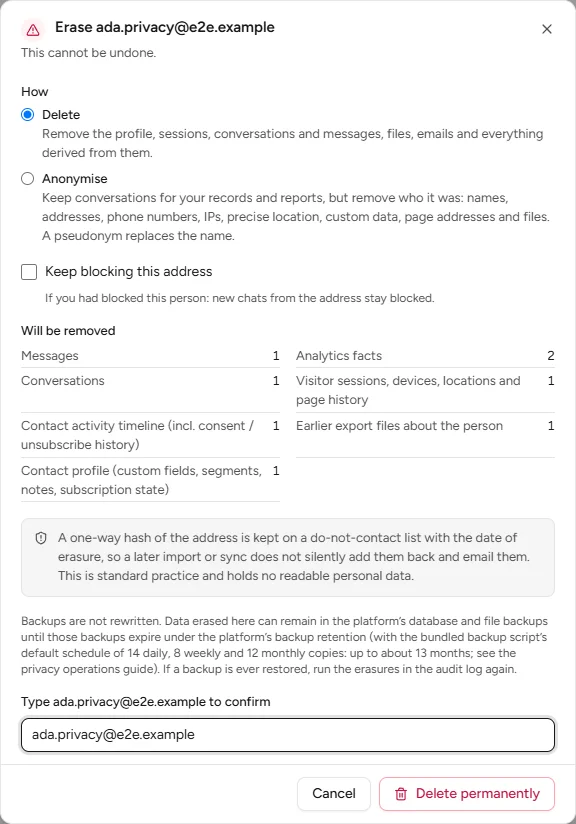
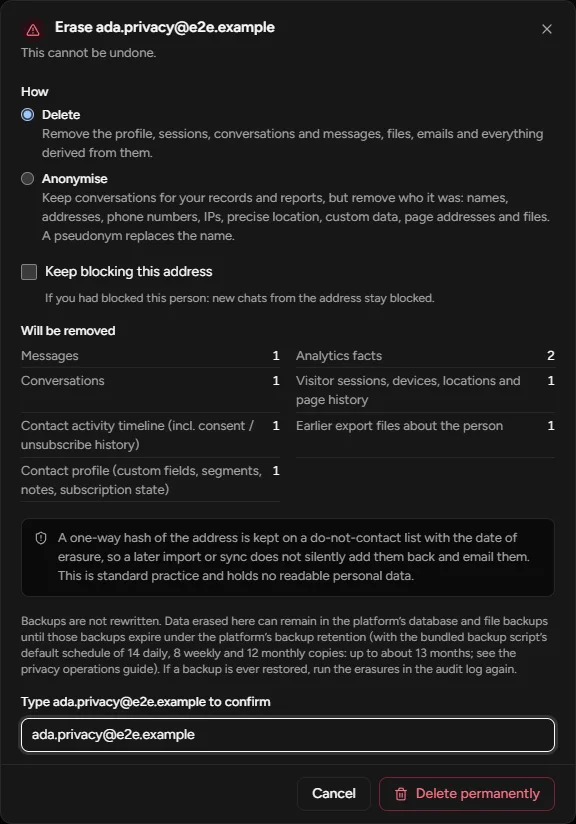
- Löschung: entfernen oder anonymisieren, abgeschlossen mit einem signierten Zertifikat und einem Sperrvermerk, damit Importe die Person nicht zurückholen.
- Aufbewahrung: wie lange jede Datenart gespeichert bleibt; Legal Holds bewahren, was Sie aufbewahren müssen.
- Hinweis oder Einwilligung im Widget und Besucherstandort, ohne die IP-Adresse zu speichern.
- Ein Audit-Log sicherheits- und datenschutzrelevanter Aktionen.
Eine Anmeldung, die hält.
Zwei-Faktor für alle, die es wollen, Pflicht für alle, wenn der Inhaber es festlegt – und Single Sign-on für Teams, die mit einem Identity Provider arbeiten.
Wo Ihre Daten liegen.
Der Dienst läuft bei Nexuscore, LLC (its own network and servers) in United States. Gespräche, Kontakte und Dateien werden dort gespeichert.
Andere Unternehmen erhalten nur dann Daten, wenn Sie eine Funktion einschalten, die sie braucht: ein KI-Anbieter, wenn Sie die KI-Assistenz aktivieren, Twilio, wenn Sie SMS oder WhatsApp verbinden, Telegram, wenn Sie einen Bot verbinden, ein GIF-Dienst, wenn GIFs aktiviert sind, Stripe, wenn Sie per Karte zahlen. Die vollständige Liste, mit dem, was jeder erhält, steht im Auftragsverarbeitungsvertrag.
In IsTyping gibt es kein Werbe- oder Analyse-Tracking – nicht in der App, nicht im Chat-Widget und nicht auf dieser Website, die nichts von fremden Servern lädt. Der Cookie-Hinweis führt genau auf, was im Browser gespeichert wird.
Schwachstelle melden
Bitte schreiben Sie an security@istyping.ai, mit den Details und den Schritten zur Reproduktion. Wir bestätigen Ihre Meldung und halten Sie auf dem Laufenden, während wir das Problem beheben. Bitte greifen Sie beim Testen nicht auf Daten anderer Kunden zu und beeinträchtigen Sie den Dienst nicht.
Fragen zur Sicherheit?
Gern gehen wir mit Ihnen durch, wie eine bestimmte Funktion mit Daten umgeht, bevor Sie sie einführen.