Seus clientes confiam em você. Veja como mantemos essa confiança.
As medidas que existem hoje no IsTyping, descritas com clareza — nada além disso.
O IsTyping não tem certificações de segurança (como SOC 2 ou ISO 27001). Tudo nesta página é uma característica do produto que você pode verificar, não um selo.
Medidas de segurança
Contas e login
- Senhas armazenadas como hashes scrypt, nunca legíveis.
- Login em dois fatores (TOTP) com dez códigos de recuperação de uso único; bloqueio com espera crescente após cinco códigos errados.
- Ações sensíveis — tokens de API, segredos, alteração de e-mail ou senha — pedem que você confirme sua identidade de novo.
- Login único com Google ou qualquer provedor OpenID Connect (fluxo de código de autorização com PKCE). Os proprietários podem exigir dois fatores ou o próprio SSO para a equipe.
Sessões e o app web
- O cookie de sessão é HttpOnly, SameSite=Lax e Secure em HTTPS; alterações precisam vir da própria origem do app.
- Uma Content-Security-Policy rigorosa; o app se recusa a ser exibido em frames e desativa a detecção automática de tipo de conteúdo.
- Login, cadastro e os endpoints do widget de chat têm limite de requisições por endereço IP.
Separação entre clientes
- Os dados de cada espaço de trabalho são consultados com o próprio id; um recurso de outro espaço de trabalho responde “não encontrado”.
- Funções (proprietário, admin, atendente) definem quem pode alterar as configurações, a equipe e as integrações.
- Testes automatizados verificam o isolamento na API e nas conexões em tempo real.
Segredos e credenciais
- As credenciais de integração armazenadas — WHMCS, servidores de e-mail, provedores de mensagens, chaves de IA — são criptografadas com AES-256-GCM e só podem ser substituídas, nunca lidas de volta.
- Os tokens de API são armazenados como hashes e exibidos uma única vez; eles não alcançam segredos, a gestão da equipe nem a exclusão de um espaço de trabalho.
- Os webhooks enviados são assinados (HMAC-SHA256 com carimbo de data e hora).
O widget de chat
- O texto dos visitantes é sempre exibido como texto, nunca como HTML.
- Os arquivos enviados são limitados a 10 MB, armazenados com nomes aleatórios e entregues como download, a menos que sejam de um tipo de imagem seguro.
- A identidade pode ser comprovada com uma assinatura do seu servidor; integrações como o WHMCS só mostram dados privados de visitantes verificados.
- Notas internas e eventos da linha do tempo nunca são enviados aos visitantes.
Co-browsing
- Por padrão, a visualização consulta o visitante antes, e uma barra “Parar de compartilhar” aparece durante toda a sessão.
- Campos de senha são sempre mascarados; todos os campos podem ser mascarados. O próprio widget nunca é gravado.
- O controle remoto vem desativado por padrão, sempre pede permissão, termina na primeira tecla ou clique do visitante e nunca alcança senhas, campos de pagamento ou envio de arquivos. O texto digitado nunca é armazenado.
Ferramentas para as solicitações que você vai receber.
Você decide o que acontece com os dados dos seus clientes; o IsTyping dá as ferramentas para isso.
- Acesso: exporte tudo sobre uma pessoa em um ZIP com um resumo legível.
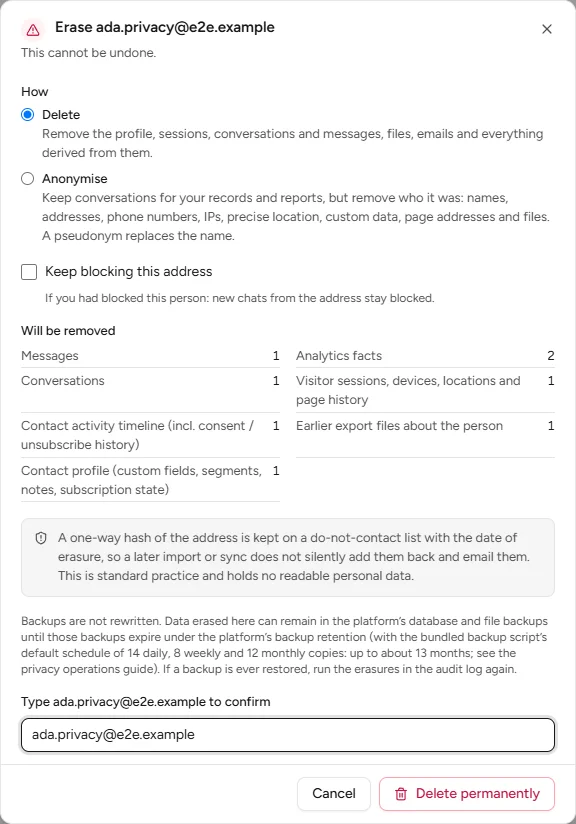
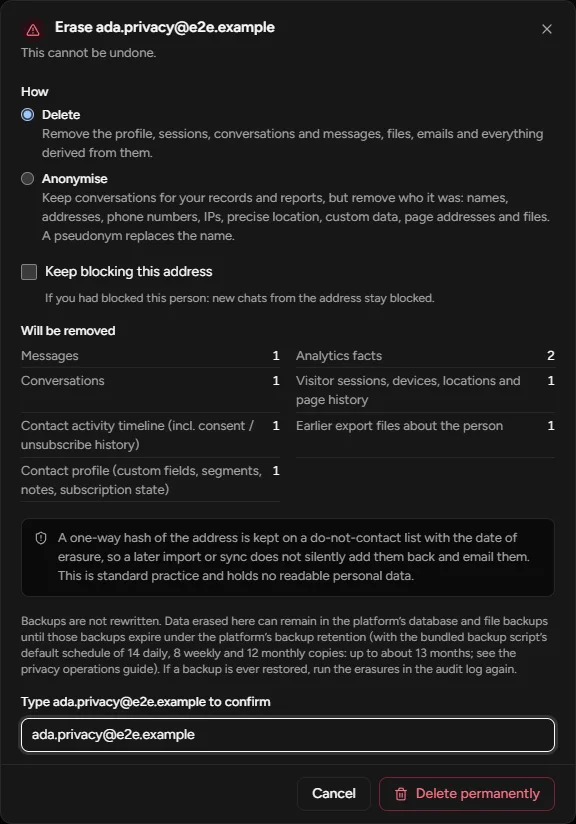
- Exclusão: exclua ou anonimize, com um certificado assinado no final e um registro de supressão para que importações não tragam a pessoa de volta.
- Retenção: por quanto tempo cada tipo de dado é mantido; a preservação legal guarda o que você é obrigado a guardar.
- Aviso ou consentimento no widget, e localização do visitante sem armazenar o endereço IP.
- Um log de auditoria das ações relevantes para segurança e privacidade.
Login que se sustenta.
Dois fatores para quem quiser, obrigatório para todos se o proprietário decidir — e login único para equipes que vivem em um só provedor de identidade.
Onde seus dados ficam.
O serviço é hospedado por Nexuscore, LLC (its own network and servers) em United States. Conversas, contatos e arquivos são armazenados lá.
Outras empresas só recebem dados quando você ativa um recurso que depende delas: um provedor de IA quando você ativa a assistência de IA, a Twilio quando você conecta SMS ou WhatsApp, o Telegram quando você conecta um bot, um serviço de GIFs quando os GIFs estão ativados, a Stripe quando você paga com cartão. A lista completa, com o que cada uma recebe, está no Adendo de Tratamento de Dados.
Não há rastreamento de publicidade nem de análise no IsTyping — nem no app, nem no widget de chat, nem neste site, que não carrega nada de outros servidores. O aviso de cookies lista exatamente o que é armazenado no navegador.
Como relatar uma vulnerabilidade
Envie um e-mail para security@istyping.ai com os detalhes e os passos para reproduzir. Vamos confirmar o recebimento do seu relato e manter você informado enquanto corrigimos. Durante os testes, não acesse dados de outros clientes nem prejudique o serviço.
Dúvidas sobre segurança?
Teremos prazer em explicar como um recurso específico trata os dados antes de você colocá-lo em uso.