I tuoi clienti si fidano di te. Ecco come manteniamo quella fiducia.
Le misure presenti oggi in IsTyping, descritte con chiarezza — niente di più.
IsTyping non ha certificazioni di sicurezza (come SOC 2 o ISO 27001). Tutto ciò che trovi in questa pagina è una caratteristica del prodotto che puoi verificare, non un bollino.
Misure di sicurezza
Account e accesso
- Password salvate come hash scrypt, mai leggibili.
- Accesso a due fattori (TOTP) con dieci codici di recupero monouso; blocco con attesa crescente dopo cinque codici errati.
- Le azioni sensibili — token API, segreti, cambio di email o password — ti chiedono di confermare di nuovo la tua identità.
- Single sign-on con Google o qualsiasi provider OpenID Connect (flusso authorization code con PKCE). I proprietari possono imporre al team l’accesso a due fattori o il proprio SSO.
Sessioni e web app
- Il cookie di sessione è HttpOnly, SameSite=Lax e Secure su HTTPS; le modifiche devono provenire dall’origine dell’app stessa.
- Una Content-Security-Policy rigorosa; l’app non si lascia incorporare in frame e disattiva il content sniffing.
- Accesso, registrazione e gli endpoint del widget di chat hanno limiti di frequenza per indirizzo IP.
Separazione tra clienti
- I dati di ogni workspace si interrogano con il suo id; una risorsa di un altro workspace risponde «non trovato».
- I ruoli (owner, admin, agent) decidono chi può modificare impostazioni, team e integrazioni.
- Test automatici verificano l’isolamento sull’API e sulle connessioni in tempo reale.
Segreti e credenziali
- Le credenziali delle integrazioni salvate — WHMCS, server di posta, provider di messaggistica, chiavi IA — sono cifrate con AES-256-GCM e si possono solo sostituire, mai rileggere.
- I token API sono salvati come hash e mostrati una sola volta; non possono accedere ai segreti, alla gestione del team né all’eliminazione di un workspace.
- I webhook in uscita sono firmati (HMAC-SHA256 con timestamp).
Il widget di chat
- Il testo dei visitatori viene sempre mostrato come testo, mai come HTML.
- I caricamenti sono limitati a 10 MB, salvati con nomi casuali e serviti come download, a meno che non siano immagini di un tipo sicuro.
- L’identità può essere dimostrata con una firma dal tuo server; integrazioni come WHMCS mostrano dati privati solo per i visitatori verificati.
- Le note interne e gli eventi della cronologia non vengono mai inviati ai visitatori.
Co-browsing
- Di default la visualizzazione chiede prima il consenso al visitatore, e una barra «Interrompi condivisione» resta visibile per tutta la sessione.
- I campi password sono sempre mascherati; si possono mascherare tutti i campi. Il widget stesso non viene mai registrato.
- Il controllo remoto è disattivato di default, chiede sempre, termina al primo tasto o clic del visitatore e non raggiunge mai password, campi di pagamento o caricamenti di file. Il testo digitato non viene mai salvato.
Strumenti per le richieste che riceverai.
Sei tu a decidere cosa succede ai dati dei tuoi clienti; IsTyping ti dà gli strumenti per farlo.
- Accesso: esporta tutto su una persona in un file ZIP con un riepilogo leggibile.
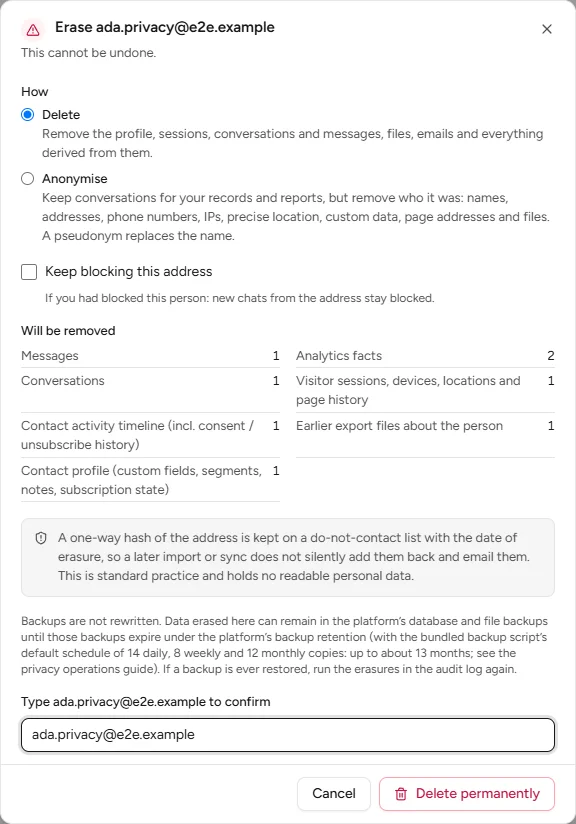
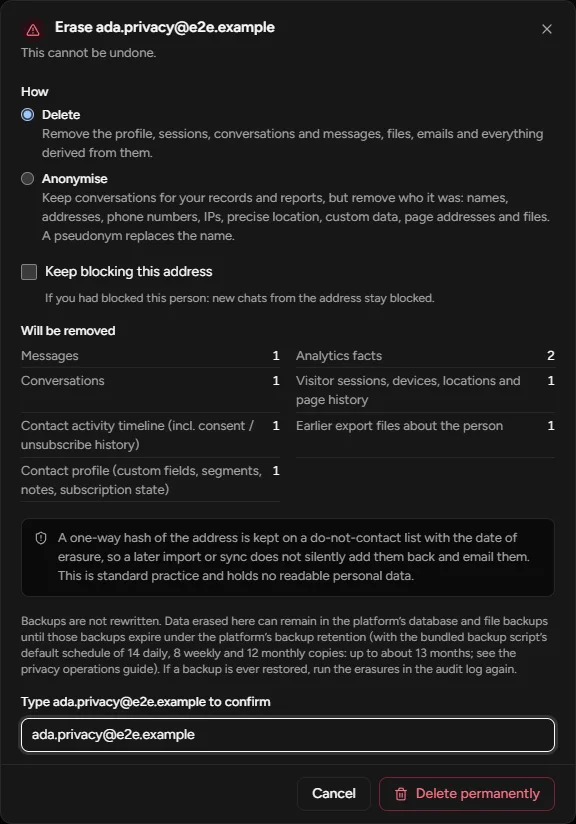
- Cancellazione: elimina o anonimizza, con un certificato firmato finale e un record di esclusione, così le importazioni non possono riportare indietro la persona.
- Conservazione: per quanto tempo si conserva ogni tipo di dato; i blocchi per obblighi legali tengono ciò che devi conservare.
- Informativa o consenso nel widget, e posizione del visitatore senza salvare l’indirizzo IP.
- Un registro di audit delle azioni rilevanti per sicurezza e privacy.
Un accesso che regge.
Due fattori per chi li vuole, obbligatori per tutti se lo decide il proprietario — e single sign-on per i team che lavorano con un unico provider di identità.
Dove risiedono i tuoi dati.
Il servizio gira su Nexuscore, LLC (its own network and servers) in United States. Conversazioni, contatti e file sono conservati lì.
Altre aziende ricevono dati solo quando attivi una funzionalità che ne ha bisogno: un provider IA quando abiliti l’assistenza IA, Twilio quando colleghi SMS o WhatsApp, Telegram quando colleghi un bot, un servizio di GIF quando le GIF sono attive, Stripe quando paghi con carta. L’elenco completo, con ciò che riceve ciascuno, è nell’Accordo sul trattamento dei dati.
In IsTyping non c’è alcun tracciamento pubblicitario o analitico — né nell’app, né nel widget di chat, né su questo sito, che non carica nulla da altri server. L’informativa sui cookie elenca esattamente cosa viene salvato nel browser.
Segnalare una vulnerabilità
Scrivi a security@istyping.ai con i dettagli e i passaggi per riprodurla. Confermeremo la ricezione della segnalazione e ti terremo aggiornato mentre la risolviamo. Durante i test non accedere ai dati di altri clienti e non degradare il servizio.
Domande sulla sicurezza?
Siamo felici di spiegarti come una funzionalità tratta i dati prima che tu la attivi.