Tus clientes confían en ti. Así nos aseguramos de que siga siendo así.
Las medidas que existen hoy en IsTyping, descritas con claridad. Nada más.
IsTyping no tiene certificaciones de seguridad (como SOC 2 o ISO 27001). Todo lo que hay en esta página es una propiedad del producto que puedes comprobar, no un sello.
Medidas de seguridad
Cuentas e inicio de sesión
- Contraseñas guardadas como hashes scrypt, nunca legibles.
- Inicio de sesión en dos pasos (TOTP) con diez códigos de recuperación de un solo uso; bloqueo con espera creciente tras cinco códigos erróneos.
- Las acciones sensibles (tokens de API, secretos, cambiar tu correo o tu contraseña) te piden confirmar de nuevo que eres tú.
- Inicio de sesión único con Google o cualquier proveedor OpenID Connect (flujo de código de autorización con PKCE). Los propietarios pueden exigir a su equipo el inicio de sesión en dos pasos o su propio SSO.
Sesiones y la app web
- La cookie de sesión es HttpOnly, SameSite=Lax y Secure en HTTPS; los cambios deben venir del propio origen de la app.
- Una Content-Security-Policy estricta; la app no se deja incrustar en marcos y desactiva la detección del tipo de contenido.
- El inicio de sesión, el registro y los endpoints del widget de chat tienen un límite de solicitudes por dirección IP.
Separación entre clientes
- Los datos de cada espacio de trabajo se consultan con su propio id; un recurso de otro espacio de trabajo responde «no encontrado».
- Los roles (propietario, administrador, agente) deciden quién puede cambiar los ajustes, el equipo y las integraciones.
- Las pruebas automatizadas comprueban el aislamiento en la API y en las conexiones en tiempo real.
Secretos y credenciales
- Las credenciales de integración guardadas (WHMCS, servidores de correo, proveedores de mensajería, claves de IA) se cifran con AES-256-GCM y solo se pueden reemplazar, nunca volver a leer.
- Los tokens de API se guardan como hashes y se muestran una sola vez; no tienen acceso a secretos, a la gestión del equipo ni a la eliminación de un espacio de trabajo.
- Los webhooks salientes van firmados (HMAC-SHA256 con marca de tiempo).
El widget de chat
- El texto de los visitantes siempre se muestra como texto, nunca como HTML.
- Las subidas están limitadas a 10 MB, se guardan con nombres aleatorios y se sirven como descargas salvo que sean un tipo de imagen seguro.
- La identidad se puede demostrar con una firma de tu servidor; integraciones como WHMCS solo muestran datos privados de visitantes verificados.
- Las notas internas y los eventos del historial nunca se envían a los visitantes.
Co-browsing
- Por defecto, para ver la página hay que preguntar primero al visitante, y una barra con «Dejar de compartir» se muestra durante toda la sesión.
- Los campos de contraseña siempre se enmascaran; se pueden enmascarar todos los campos. El propio widget nunca se graba.
- El control remoto está desactivado por defecto, siempre pide permiso, termina con la primera tecla o clic del visitante y nunca llega a contraseñas, campos de pago ni subidas de archivos. El texto escrito nunca se guarda.
Herramientas para las solicitudes que vas a recibir.
Tú decides qué pasa con los datos de tus clientes; IsTyping te da las herramientas para hacerlo.
- Acceso: exporta todo lo relativo a una persona en un ZIP con un resumen legible.
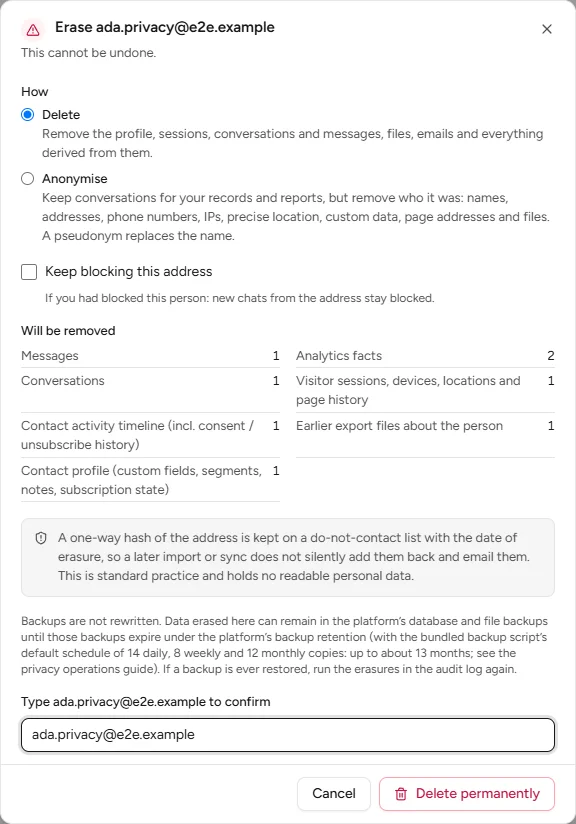
- Supresión: elimina o anonimiza, con un certificado firmado al final y un registro de exclusión para que las importaciones no puedan volver a traer a esa persona.
- Conservación: cuánto tiempo se guarda cada tipo de dato; las retenciones legales conservan lo que debes guardar.
- Aviso o consentimiento en el widget, y ubicación del visitante sin guardar la dirección IP.
- Un registro de auditoría de las acciones relevantes para la seguridad y la privacidad.
Un inicio de sesión sólido.
Dos pasos para quien lo quiera, obligatorio para todos si lo decide el propietario, e inicio de sesión único para los equipos que trabajan con un proveedor de identidad.
Dónde están tus datos.
El servicio funciona en Nexuscore, LLC (its own network and servers), en United States. Las conversaciones, los contactos y los archivos se guardan allí.
Otras empresas solo reciben datos cuando activas una función que las necesita: un proveedor de IA cuando activas la asistencia de IA, Twilio cuando conectas SMS o WhatsApp, Telegram cuando conectas un bot, un servicio de GIF cuando los GIF están activados y Stripe cuando pagas con tarjeta. La lista completa, con lo que recibe cada una, está en el anexo de tratamiento de datos.
En IsTyping no hay rastreo publicitario ni analítico: ni en la app, ni en el widget de chat, ni en este sitio web, que no carga nada de otros servidores. El aviso de cookies indica exactamente qué se guarda en el navegador.
Informar de una vulnerabilidad
Escribe a security@istyping.ai con los detalles y los pasos para reproducirla. Confirmaremos la recepción de tu informe y te mantendremos al tanto mientras lo corregimos. Durante las pruebas, no accedas a datos de otros clientes ni degrades el servicio.
¿Preguntas sobre seguridad?
Con gusto te explicamos cómo trata los datos una función concreta antes de que la pongas en marcha.