Vos clients vous font confiance. Voici comment nous la préservons.
Les mesures qui existent dans IsTyping aujourd’hui, décrites simplement — rien de plus.
IsTyping ne détient aucune certification de sécurité (comme SOC 2 ou ISO 27001). Tout ce qui figure sur cette page est une propriété du produit que vous pouvez vérifier, pas un badge.
Mesures de sécurité
Comptes et connexion
- Mots de passe stockés sous forme de hachages scrypt, jamais lisibles.
- Connexion à deux facteurs (TOTP) avec dix codes de récupération à usage unique ; blocage avec délai croissant après cinq codes erronés.
- Les actions sensibles — jetons API, secrets, changement d’e-mail ou de mot de passe — vous demandent de confirmer à nouveau votre identité.
- Authentification unique avec Google ou tout fournisseur OpenID Connect (flux « authorization code » avec PKCE). Les propriétaires peuvent imposer à leur équipe l’authentification à deux facteurs ou leur propre SSO.
Sessions et application web
- Le cookie de session est HttpOnly, SameSite=Lax et Secure en HTTPS ; les modifications doivent provenir de l’origine même de l’application.
- Une Content-Security-Policy stricte ; l’application refuse d’être intégrée dans un cadre et désactive la détection du type de contenu.
- La connexion, l’inscription et les points d’accès du widget de chat sont limités en débit par adresse IP.
Séparation entre clients
- Les données de chaque espace de travail sont interrogées avec son propre identifiant ; une ressource d’un autre espace de travail répond « introuvable ».
- Les rôles (propriétaire, admin, agent) déterminent qui peut modifier les réglages, l’équipe et les intégrations.
- Des tests automatisés vérifient l’isolation sur l’API et sur les connexions temps réel.
Secrets et identifiants
- Les identifiants d’intégration enregistrés — WHMCS, serveurs de messagerie, fournisseurs de messagerie instantanée, clés d’IA — sont chiffrés en AES-256-GCM et peuvent seulement être remplacés, jamais relus.
- Les jetons API sont stockés sous forme de hachages et affichés une seule fois ; ils n’ont accès ni aux secrets, ni à la gestion de l’équipe, ni à la suppression d’un espace de travail.
- Les webhooks sortants sont signés (HMAC-SHA256 avec horodatage).
Le widget de chat
- Le texte des visiteurs est toujours affiché comme du texte, jamais comme du HTML.
- Les fichiers envoyés sont limités à 10 Mo, stockés sous des noms aléatoires et servis en téléchargement, sauf s’il s’agit d’un type d’image sûr.
- L’identité peut être prouvée par une signature de votre serveur ; les intégrations comme WHMCS n’affichent des données privées que pour les visiteurs vérifiés.
- Les notes internes et les événements de la chronologie ne sont jamais envoyés aux visiteurs.
Co-navigation
- Par défaut, la consultation sollicite d’abord le visiteur, et une barre « Arrêter le partage » s’affiche pendant toute la session.
- Les champs de mot de passe sont toujours masqués ; tous les champs peuvent l’être. Le widget lui-même n’est jamais enregistré.
- Le contrôle à distance est désactivé par défaut, demande toujours l’accord, prend fin à la première touche ou au premier clic du visiteur, et n’atteint jamais les mots de passe, champs de paiement ou envois de fichiers. Le texte saisi n’est jamais stocké.
Des outils pour les demandes que vous recevrez.
Vous décidez du sort des données de vos clients ; IsTyping vous donne les outils pour le faire.
- Accès : exportez tout ce qui concerne une personne dans un ZIP avec un résumé lisible.
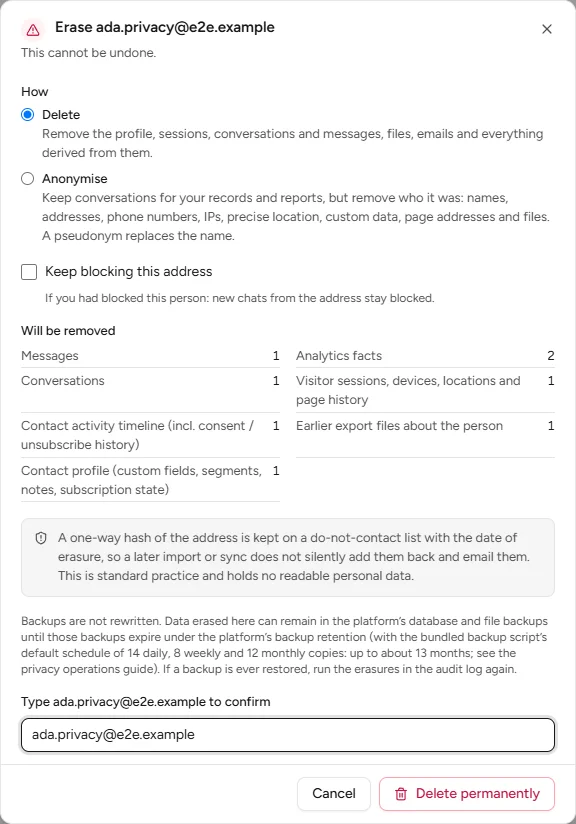
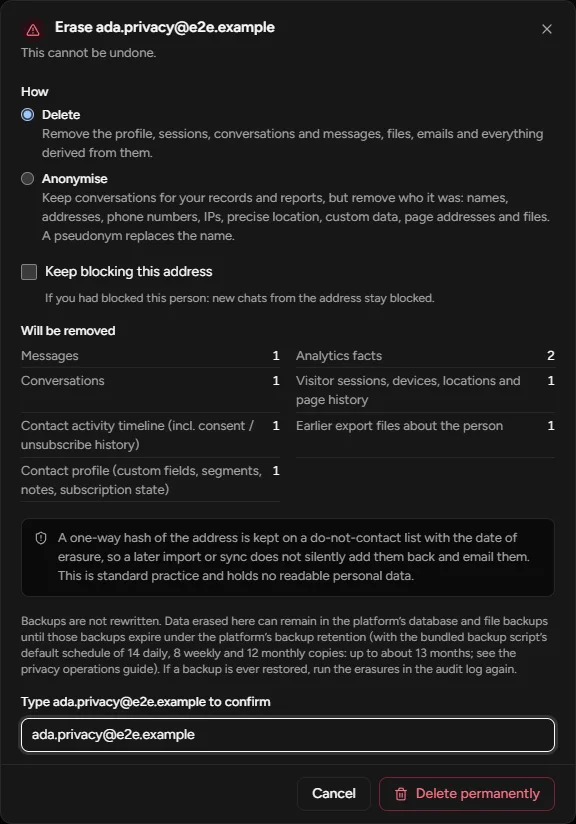
- Effacement : suppression ou anonymisation, conclue par un certificat signé et un enregistrement d’exclusion pour qu’aucun import ne réintroduise la personne.
- Conservation : durée de conservation par type de données ; les gels juridiques préservent ce que vous devez garder.
- Information ou consentement dans le widget, et localisation des visiteurs sans stocker l’adresse IP.
- Un journal d’audit des actions liées à la sécurité et à la confidentialité.
Une connexion solide.
L’authentification à deux facteurs pour qui la souhaite, imposée à tous si le propriétaire le décide — et l’authentification unique pour les équipes centralisées sur un fournisseur d’identité.
Où se trouvent vos données.
Le service est hébergé chez Nexuscore, LLC (its own network and servers) (United States). Les conversations, contacts et fichiers y sont stockés.
D’autres entreprises ne reçoivent des données que si vous activez une fonctionnalité qui en a besoin : un fournisseur d’IA quand vous activez l’assistance IA, Twilio quand vous connectez les SMS ou WhatsApp, Telegram quand vous connectez un bot, un service de GIF quand les GIF sont activés, Stripe quand vous payez par carte. La liste complète, avec ce que chacun reçoit, figure dans l’accord de traitement des données.
Aucun suivi publicitaire ni analytique dans IsTyping — ni dans l’application, ni dans le widget de chat, ni sur ce site, qui ne charge rien depuis d’autres serveurs. Les informations sur les cookies indiquent précisément ce qui est stocké dans le navigateur.
Signaler une vulnérabilité
Écrivez à security@istyping.ai avec les détails et les étapes pour reproduire le problème. Nous accuserons réception de votre signalement et vous tiendrons au courant pendant la correction. Merci de ne pas accéder aux données d’autres clients ni de dégrader le service pendant vos tests.
Des questions sur la sécurité ?
Nous vous expliquons volontiers comment une fonctionnalité précise traite les données avant que vous ne la déployiez.