Je klanten vertrouwen je. Zo houden we dat zo.
De maatregelen die IsTyping vandaag heeft, eerlijk beschreven — meer niet.
IsTyping heeft geen beveiligingscertificeringen (zoals SOC 2 of ISO 27001). Alles op deze pagina is een eigenschap van het product die je zelf kunt controleren, geen keurmerk.
Beveiligingsmaatregelen
Accounts en inloggen
- Wachtwoorden opgeslagen als scrypt-hashes, nooit leesbaar.
- Tweestapsverificatie (TOTP) met tien herstelcodes voor eenmalig gebruik; na vijf foute codes een blokkade met oplopende wachttijd.
- Bij gevoelige acties — API-tokens, geheimen, je e-mailadres of wachtwoord wijzigen — moet je opnieuw bevestigen dat jij het bent.
- Single sign-on met Google of elke OpenID Connect-provider (authorization code flow met PKCE). Eigenaren kunnen voor hun team tweestapsverificatie of hun eigen SSO verplichten.
Sessies en de webapp
- De sessiecookie is HttpOnly, SameSite=Lax en Secure op HTTPS; wijzigingen moeten van de eigen origin van de app komen.
- Een strikte Content-Security-Policy; de app laat zich niet in een frame laden en zet content sniffing uit.
- Inloggen, registreren en de endpoints van de chatwidget hebben een limiet op het aantal verzoeken per IP-adres.
Scheiding tussen klanten
- De gegevens van elke werkruimte worden opgevraagd met de eigen id; een resource van een andere werkruimte geeft “niet gevonden”.
- Rollen (eigenaar, beheerder, medewerker) bepalen wie instellingen, het team en integraties mag wijzigen.
- Geautomatiseerde tests controleren de scheiding op de API en de realtime verbindingen.
Geheimen en inloggegevens
- Opgeslagen inloggegevens voor integraties — WHMCS, mailservers, berichtenaanbieders, AI-sleutels — worden versleuteld met AES-256-GCM en kunnen alleen worden vervangen, nooit teruggelezen.
- API-tokens worden als hash opgeslagen en één keer getoond; ze hebben geen toegang tot geheimen, teambeheer of het verwijderen van een werkruimte.
- Uitgaande webhooks zijn ondertekend (HMAC-SHA256 met een tijdstempel).
De chatwidget
- Tekst van bezoekers wordt altijd als tekst getoond, nooit als HTML.
- Uploads zijn beperkt tot 10 MB, worden onder willekeurige namen opgeslagen en als download aangeboden, tenzij het om een veilig afbeeldingstype gaat.
- Identiteit kan worden bewezen met een handtekening van je server; integraties zoals WHMCS tonen alleen privégegevens bij geverifieerde bezoekers.
- Interne notities en tijdlijngebeurtenissen worden nooit naar bezoekers gestuurd.
Co-browsing
- Meekijken vraagt standaard eerst toestemming aan de bezoeker, en een balk met “Delen stoppen” blijft de hele sessie zichtbaar.
- Wachtwoordvelden zijn altijd gemaskeerd; alle invoervelden kunnen worden gemaskeerd. De widget zelf wordt nooit opgenomen.
- Bediening op afstand staat standaard uit, vraagt altijd, stopt bij de eerste toets of klik van de bezoeker en komt nooit bij wachtwoorden, betaalvelden of bestandsuploads. Getypte tekst wordt nooit opgeslagen.
Tools voor de verzoeken die je gaat krijgen.
Jij bepaalt wat er met de gegevens van je klanten gebeurt; IsTyping geeft je de tools om dat te doen.
- Inzage: exporteer alles over één persoon als ZIP met een leesbare samenvatting.
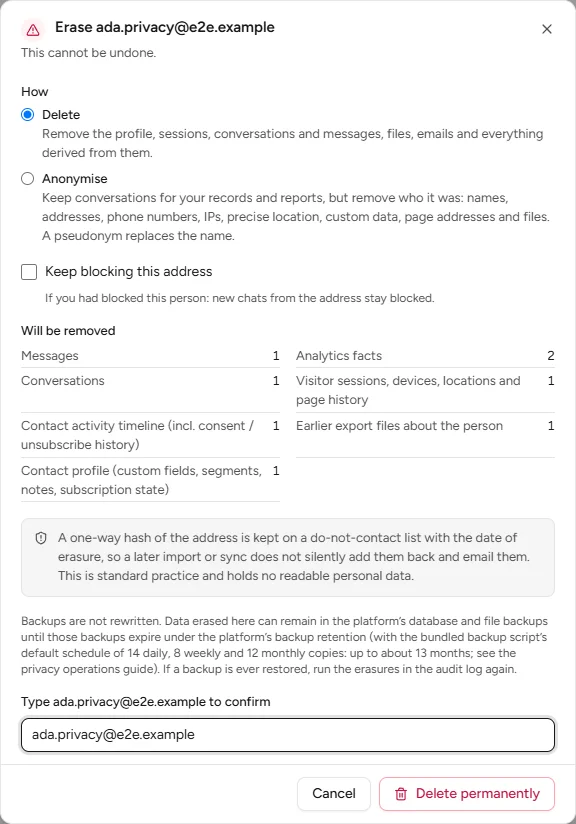
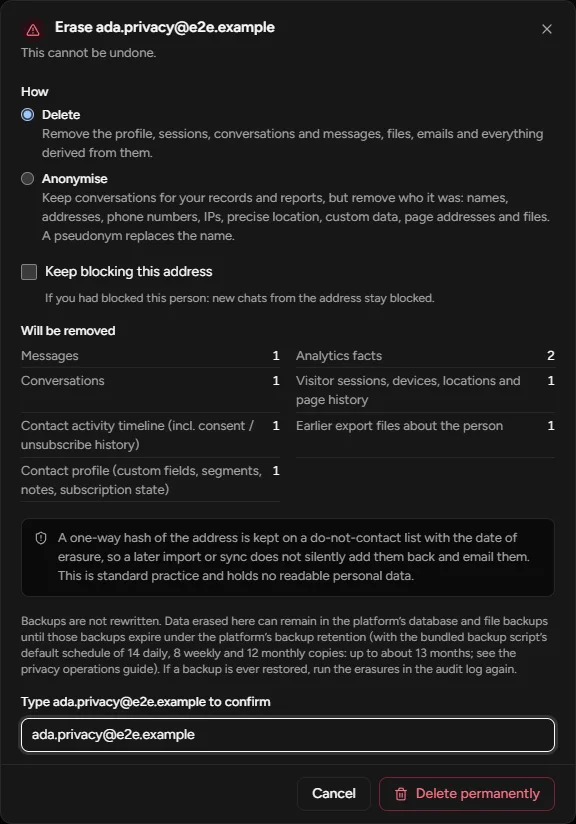
- Wissen: verwijderen of anonimiseren, afgerond met een ondertekend certificaat en een vermelding op een blokkeerlijst, zodat imports de persoon niet terugbrengen.
- Bewaartermijnen: hoe lang elk soort gegevens bewaard blijft; met een juridische bewaarplicht bewaar je wat moet.
- Melding of toestemming in de widget, en de locatie van bezoekers zonder het IP-adres op te slaan.
- Een auditlog van acties die relevant zijn voor beveiliging en privacy.
Inloggen dat standhoudt.
Tweestapsverificatie voor iedereen die het wil, verplicht voor iedereen als de eigenaar dat wil — en single sign-on voor teams die met één identiteitsprovider werken.
Waar je gegevens staan.
De dienst draait bij Nexuscore, LLC (its own network and servers) in United States. Gesprekken, contacten en bestanden worden daar opgeslagen.
Andere bedrijven ontvangen alleen gegevens als je een functie aanzet die ze nodig heeft: een AI-aanbieder als je AI-assistentie inschakelt, Twilio als je SMS of WhatsApp koppelt, Telegram als je een bot koppelt, een GIF-dienst als GIF’s aanstaan, Stripe als je met een kaart betaalt. De volledige lijst, met wat elk bedrijf ontvangt, staat in de verwerkersovereenkomst.
Er zit geen advertentie- of analysetracking in IsTyping — niet in de app, niet in de chatwidget en niet op deze website, die niets van andere servers laadt. De cookieverklaring vermeldt precies wat er in de browser wordt opgeslagen.
Een kwetsbaarheid melden
Mail de details en de stappen om het te reproduceren naar security@istyping.ai. We bevestigen je melding en houden je op de hoogte terwijl we het oplossen. Kom tijdens het testen niet aan gegevens van andere klanten en verstoor de dienst niet.
Vragen over beveiliging?
We lopen graag met je door hoe een specifieke functie met gegevens omgaat, voordat je die uitrolt.